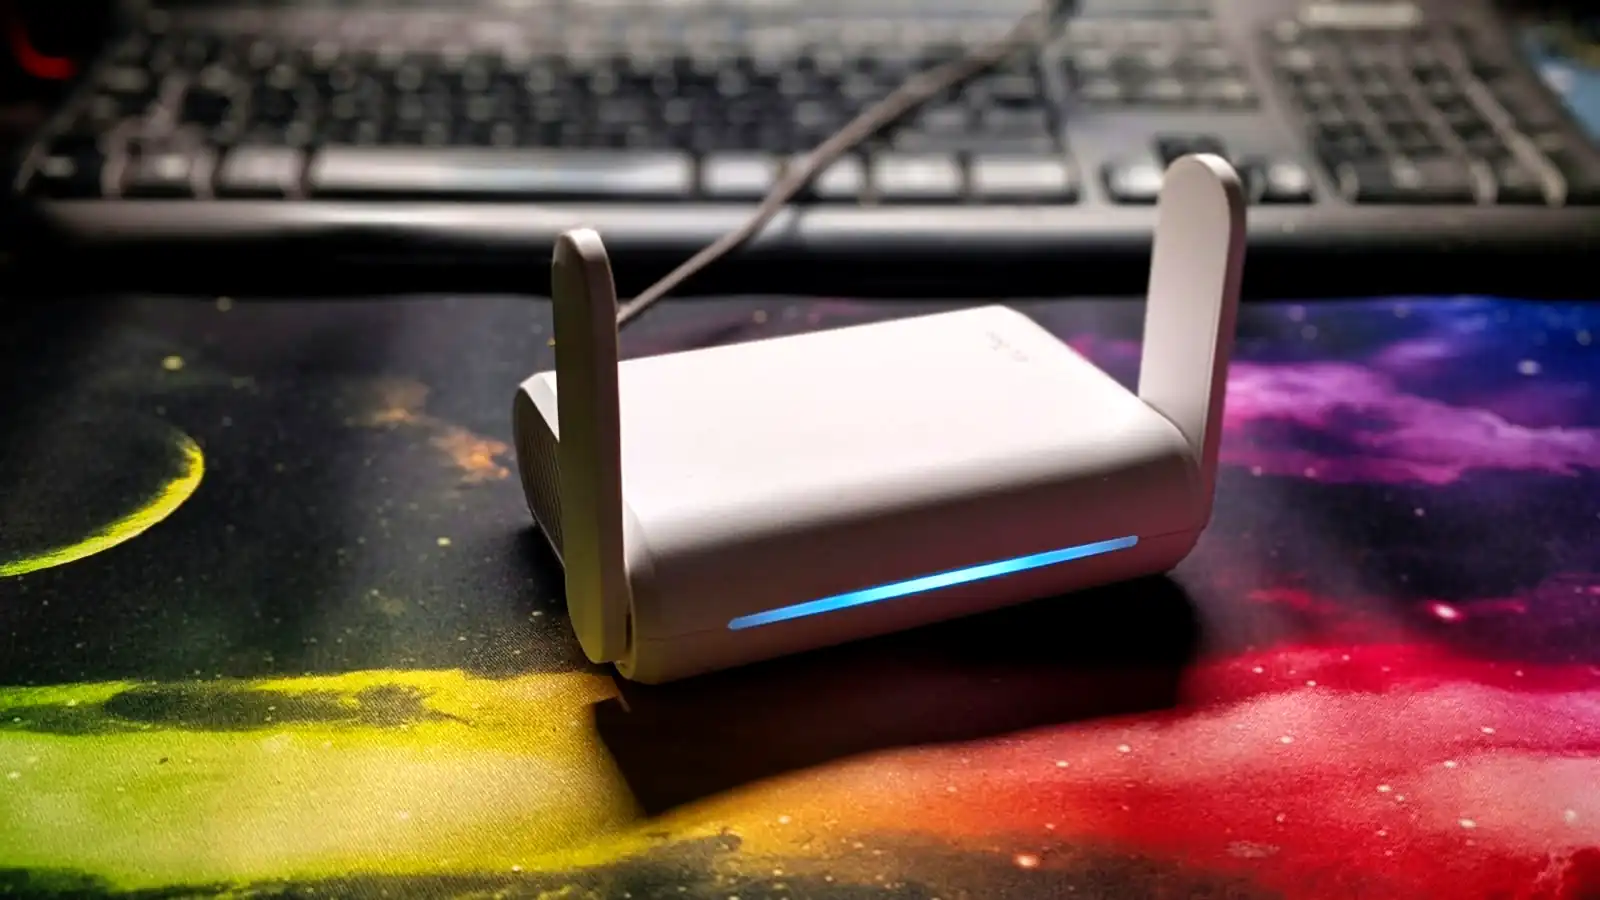
Ferienhaus-WLAN, Passwort auf einem laminierten Zettel neben dem Kühlschrank, Netzwerkname „Casa_Guest“ – und ein Router, über den ich exakt nichts weiß. Genau für diese Situation habe ich mir vor dem Italien-Urlaub den GL.iNet GL-SFT1200 „Opal“ gekauft. Ziel: Alle meine Geräte hängen an meinem WLAN, und der komplette Traffic läuft per WireGuard verschlüsselt nach Hause auf meinen Speedport Smart 4. Eine Woche Praxis an der oberen Adria später kann ich dir sagen, was der kleine Reiserouter für rund 40 Euro kann – und wo er seine Grenzen hat.
Transparenz vorab: Den Opal habe ich selbst gekauft und bezahlt. Es gibt keine Kooperation mit GL.iNet, keine Leihstellung und niemand hat diesen Text vorab gesehen.
Was ist der GL.iNet Opal überhaupt?
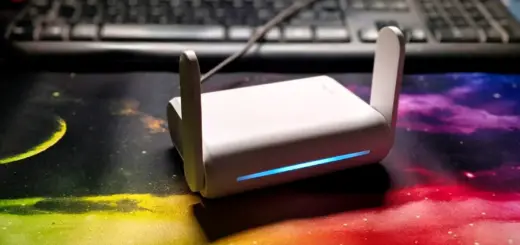
Der Opal ist ein Reiserouter im Taschenformat: 118 × 85 × 30 mm, 145 Gramm, Stromversorgung per USB-C. Er nimmt ein vorhandenes Netz entgegen – per LAN-Kabel, als WLAN-Repeater, über einen USB-Stick mit LTE oder per Tethering vom Smartphone – und spannt daraus dein eigenes, privates WLAN auf. Wer schon länger mitliest: Die Idee ist nicht neu, hier im Blog gab es bereits 2013 den D-Link DIR-506L Pocket-Router im Test. Der große Unterschied 2026: VPN ist nicht mehr Bastelprojekt, sondern ein Klick in der Weboberfläche.
Unter der Haube steckt eine OpenWrt-basierte Firmware von GL.iNet mit eigener, deutlich zugänglicherer Oberfläche. Wer tiefer will, kommt jederzeit an LuCI, die klassische OpenWrt-Oberfläche.
Technische Daten im Überblick
| Modell | GL.iNet GL-SFT1200 (Opal) |
| Prozessor | SiFlower SF19A28, Dual-Core, 1 GHz |
| Arbeitsspeicher / Flash | 128 MB DDR3 / 128 MB SPI-NAND |
| WLAN | Wi-Fi 5 (802.11ac), 300 Mbit/s (2,4 GHz) + 867 Mbit/s (5 GHz) |
| Antennen | 2 × extern, klappbar, nicht abnehmbar |
| Anschlüsse | 1 × Gigabit-WAN, 2 × Gigabit-LAN, 1 × USB 2.0 |
| Stromversorgung | USB-C, 5 V / 3 A, unter 6 Watt |
| VPN-Durchsatz (Herstellerangabe, Client) | WireGuard bis 65 Mbit/s, OpenVPN bis 12 Mbit/s |
| Maße / Gewicht | 118 × 85 × 30 mm / 145 g |
| Preis | ca. 40–45 Euro |
Die Zahl, die du dir merken solltest, ist nicht die „AC1200“ auf dem Karton, sondern die 65 Mbit/s WireGuard. Das ist der realistische Deckel, sobald der VPN-Tunnel aktiv ist – und laut GL.iNet ein Wert aus Labortests im lokalen Netz. Im Server-Modus ist der Opal noch langsamer. Dazu später mehr.
Warum überhaupt ein Reiserouter statt VPN-App auf jedem Gerät?
Berechtigte Frage. WireGuard-Apps gibt es für Android, iOS, Windows und macOS. Aber im Urlaub habe ich nicht nur Smartphone und Laptop dabei, sondern auch Geräte, auf denen keine VPN-App läuft oder auf denen ich keine will. Der Reiserouter löst drei Probleme auf einmal:
- Einmal einloggen statt fünfmal: Nur der Opal verbindet sich mit dem Ferienhaus-WLAN. Alle anderen Geräte kennen nur mein eigenes WLAN mit meinem Namen und meinem Passwort – und verbinden sich automatisch, egal ob Ferienhaus, Hotel oder Raststätte.
- Ein Tunnel für alle: Der WireGuard-Tunnel läuft auf dem Router. Jedes Gerät dahinter ist automatisch geschützt, auch ein Fire TV Stick oder ein Smart-Home-Gadget ohne VPN-Client.
- Abschottung vom fremden Netz: Meine Geräte sind nicht im selben Netzsegment wie die Geräte anderer Gäste. Was im Ferienhaus-Netz sonst noch so rumhängt, sieht meine Hardware nicht direkt. Das Prinzip kennst du vielleicht aus meinem Beitrag zu VLANs im Heimnetz – nur eben im Taschenformat.
Gerade bei öffentlichen und halböffentlichen WLANs ist das kein Paranoia-Feature. Wer ein Netz betreibt, kann unverschlüsselten Traffic und DNS-Anfragen mitlesen. HTTPS hat das Problem entschärft, aber nicht abgeschafft. Mehr zu den Grundlagen findest du in meinem Artikel zum sicheren Surfen im Internet.
Kann der Speedport Smart 4 überhaupt WireGuard?
Ja – und das überrascht viele. Der Speedport Smart 4 der Telekom hat WireGuard als VPN-Server integriert, zu finden in der Weboberfläche unter Netzwerk → Virtuelles Netz (VPN). Andere Protokolle wie IPsec oder OpenVPN bietet er nicht, aber WireGuard ist ohnehin das Protokoll, das du willst: schlank, schnell, moderne Kryptografie. Im Vergleich Speedport Smart 4 vs. FRITZ!Box 5690 Pro hatte die FRITZ!Box beim Funktionsumfang klar die Nase vorn – beim Thema VPN-Grundversorgung muss sich der Speedport aber nicht verstecken.
Eine Voraussetzung gibt es: Dein Anschluss braucht eine von außen erreichbare Adresse. Bei klassischen Telekom-DSL-Anschlüssen mit öffentlicher IPv4 ist das gegeben. Da sich die IP regelmäßig ändert, brauchst du zusätzlich Dynamic DNS, also einen festen Hostnamen, der immer auf deine aktuelle IP zeigt. Der Speedport unterstützt DynDNS-Anbieter direkt in der Oberfläche.
Pro-Tipp: Viele DynDNS-Dienste vergeben für Router eigene Zugangsdaten, die nicht mit deinem Account-Login identisch sind. Wenn das Update im Speedport scheitert, liegt es fast immer daran. Und: Richte DynDNS ein und teste es bevor du losfährst. Aus 900 Kilometern Entfernung kannst du nichts mehr nachjustieren, wenn der Tunnel nicht steht.
So richtest du WireGuard zwischen Opal und Speedport Smart 4 ein
Die komplette Einrichtung dauert keine 15 Minuten. Mach sie zu Hause, solange du noch im eigenen Netz sitzt.
Schritt 1: WireGuard-Server am Speedport aktivieren
- Weboberfläche des Speedport aufrufen (standardmäßig
speedport.ipoder192.168.2.1). - Unter Netzwerk → Virtuelles Netz (VPN) den Haken bei „VPN verwenden“ setzen.
- Ein neues VPN-Gerät anlegen, eindeutig benennen (z. B. „Opal-Reiserouter“).
- Die generierte Konfigurationsdatei herunterladen. Der Speedport bietet alternativ einen QR-Code an – der ist für Smartphones gedacht, für den Opal brauchst du die Datei.
Schritt 2: Dynamic DNS einrichten
Hostnamen bei einem DynDNS-Anbieter registrieren und im Speedport in den Internet-Einstellungen hinterlegen. Danach in der heruntergeladenen WireGuard-Konfiguration prüfen, ob beim Endpoint dein DynDNS-Hostname steht und nicht die aktuelle IP-Adresse. Steht dort eine IP, ersetzt du sie per Texteditor durch den Hostnamen – sonst ist der Tunnel nach der nächsten Zwangstrennung tot.
Schritt 3: Konfiguration im Opal importieren
- Opal per Kabel oder WLAN verbinden, Oberfläche unter
192.168.8.1öffnen, Admin-Passwort vergeben. - Unter VPN → WireGuard Client ein neues Profil anlegen und die Konfigurationsdatei vom Speedport hochladen.
- Verbinden. Steht der Tunnel, zeigt die Oberfläche Handshake-Zeitpunkt und übertragene Daten.
- Gegentest:
192.168.2.1im Browser aufrufen. Erscheint der Speedport-Login, bist du „zu Hause“.
Schritt 4: Kill-Switch aktivieren
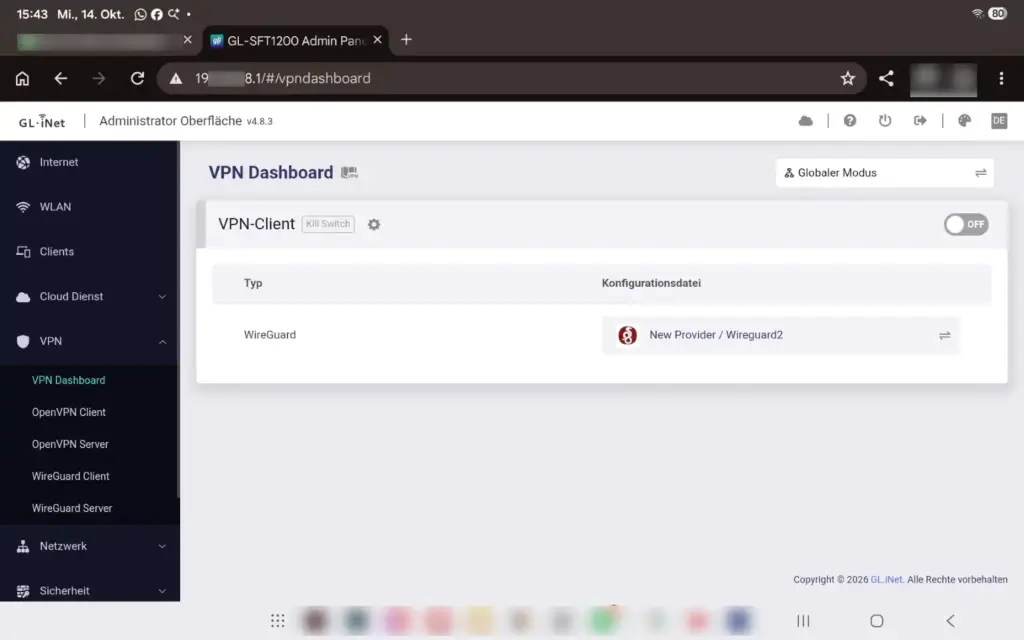
Im VPN-Dashboard des Opal findest du die Option, Traffic außerhalb des VPN zu blockieren. Einschalten. Bricht der Tunnel ab, geht dann eben gar nichts mehr raus – statt unbemerkt unverschlüsselt über das fremde Netz.
Pro-Tipp gegen Subnetz-Chaos: Der Speedport nutzt ab Werk 192.168.2.0/24. Hat das Ferienhaus-WLAN zufällig denselben Adressbereich, weiß der Opal nicht mehr, ob 192.168.2.1 der Router vor Ort oder der zu Hause ist. Wer sein Heimnetz ohnehin auf einen exotischeren Bereich umstellt, hat dieses Problem nie.
Wie hat sich der Opal im Italien-Urlaub geschlagen?
Im Ferienhaus lief der Opal im Repeater-Modus: Ferienhaus-WLAN als Uplink, eigenes WLAN für unsere Geräte, WireGuard-Tunnel nach Hause. Einmal eingerichtet, musste ich mich um nichts mehr kümmern. Smartphones, Laptop und Tablet kannten das Netz schon von zu Hause und haben sich einfach verbunden. Das ist der eigentliche Komfortgewinn, den man unterschätzt, bis man ihn hat.
Durch den Tunnel war ich praktisch im Heimnetz. Zugriff auf NAS und Home Assistant funktionierte so, als säße ich auf dem Sofa – ohne einen einzigen Port nach außen freizugeben. Wenn du zu Hause einen kleinen Mini-Server im Homelab betreibst oder deine Dienste wie in meinem Home-Assistant- und Jellyfin-Docker-Tutorial aufgesetzt hast, ist das genau die Brücke, die dir unterwegs fehlt.
Ein netter Nebeneffekt: Weil der gesamte Traffic über den Telekom-Anschluss zu Hause rausgeht, sehen Webseiten und Dienste eine deutsche IP-Adresse. Für Online-Banking, das bei ausländischen IPs gern mal zusätzliche Sicherheitsabfragen startet, ist das angenehm. Für Streaming solltest du allerdings die Nutzungsbedingungen des jeweiligen Dienstes im Blick behalten.
Wie schnell ist WireGuard auf dem Opal wirklich?
Hier muss man ehrlich sein: Der Opal ist nicht der Flaschenhals, den du zuerst spürst. Im Urlaubsalltag begrenzen fast immer zwei andere Faktoren:
- Der Upload deines Heimanschlusses. Alles, was du unterwegs herunterlädst, muss dein Speedport zu Hause erst hochladen. Bei DSL ist der Upload typischerweise nur ein Bruchteil des Downloads – und damit die eigentliche Obergrenze für den Tunnel.
- Das Ferienhaus-WLAN. Ferienunterkünfte teilen sich oft einen schwachen Anschluss mit mehreren Wohneinheiten. Was da ankommt, kann kein Reiserouter der Welt verbessern.
Für Surfen, Messenger, Mails, Videocalls und Streaming in HD reicht das in der Praxis. Wer im Urlaub große Dateien aus dem Homelab ziehen will, stößt dagegen schnell an die Grenzen – dann aber meist eher wegen der Leitung zu Hause als wegen des Opal. Die 65 Mbit/s Herstellerangabe würde ich als absolutes Maximum unter Idealbedingungen verstehen. Wer regelmäßig mehr braucht, landet beim größeren Bruder GL-MT3000 „Beryl AX“, der aber auch mehr als das Doppelte kostet.
Finger weg von OpenVPN auf diesem Gerät: Mit maximal 12 Mbit/s ist das Protokoll auf dem Opal nur eine Notlösung. Da der Speedport sowieso nur WireGuard spricht, stellt sich die Frage für dieses Setup aber gar nicht.
Was nervt am GL.iNet Opal?
Kein Gerät ohne Schwächen, und beim Opal sind einige davon grundsätzlicher Natur.
Veraltete OpenWrt-Basis: Der SiFlower-Chip ist der Haken an der Sache. Die GL.iNet-Firmware des Opal basiert nach Nutzerberichten auf dem alten OpenWrt 18.06, weil GL.iNet auf das SDK des Chipherstellers angewiesen ist. Eine Aktualisierung hängt laut GL.iNet-Forum von SiFlower ab – einen konkreten Zeitplan gibt es nicht. Eine offizielle Unterstützung durch das reguläre OpenWrt-Projekt gibt es für den Opal bislang ebenfalls nicht. Wer gezielt einen GL.iNet-Router kauft, um später Vanilla-OpenWrt aufzuspielen, ist mit Modellen auf MediaTek-Basis besser bedient. Die GL.iNet-Firmware selbst bekommt weiterhin Updates und neue Funktionen – aber das Fundament darunter ist alt.
Captive Portals mit aktivem VPN: Hotels und manche Ferienanlagen schalten das WLAN erst nach Login auf einer Webseite frei. Mit aktivem Kill-Switch kommt diese Seite nicht durch. Lösung: VPN kurz deaktivieren, im Portal einloggen, VPN wieder aktivieren. Funktioniert, ist aber nicht elegant – und der Moment, in dem man ungeschützt im fremden Netz hängt.
Nur Wi-Fi 5, nur USB 2.0: Für einen 40-Euro-Reiserouter völlig okay. Die Gigabit-Ports sind schneller, als der Prozessor sie mit VPN je ausreizen könnte. Erwarte nur keine Wunder bei der WLAN-Reichweite – die beiden Antennen versorgen eine Ferienwohnung, aber kein Haus über drei Etagen. Ob das reicht, hängt wie immer stark vom Standort ab; meine Tipps zum richtigen Aufstellen von WLAN-Routern gelten auch für den Opal.
Kein Akku: Der Opal braucht dauerhaft Strom per USB-C. Eine Powerbank funktioniert, solange sie 5 V/3 A liefert. Ein vernünftiges USB-C-Netzteil gehört also mit ins Gepäck – liegt bei mir aber ohnehin in der Tasche.
Welche Zusatzfunktionen bringt die Firmware mit?
Abseits von WireGuard hat die GL.iNet-Firmware einiges an Bord, das man bei dem Preis nicht erwartet:
- Multi-WAN mit Failover: Ferienhaus-WLAN als Hauptleitung, Smartphone-Tethering als Backup. Fällt das eine aus, übernimmt das andere.
- AdGuard Home: Werbe- und Tracker-Blocker auf DNS-Ebene direkt im Router. Wie DNS grundsätzlich funktioniert, erkläre ich in „Ohne DNS gäbe es kein Internet“. Achtung: Mit 128 MB RAM ist der Opal hier nicht überdimensioniert. Wer zu Hause ohnehin einen DNS-Filter betreibt, lässt die Anfragen besser durch den Tunnel dorthin laufen.
- DNS over TLS: Verschlüsselte DNS-Anfragen, falls du ohne VPN unterwegs bist.
- WireGuard- und OpenVPN-Server: Der Opal kann auch selbst Gegenstelle sein. Als dauerhafter VPN-Server zu Hause ist er aber zu schwach – dafür ist der Speedport oder eine dedizierte Firewall wie in meinem OPNsense-Grundkonfigurations-Guide die bessere Wahl.
- Zugriff auf LuCI: Wer OpenWrt kennt, kann tiefer einsteigen. Wer es nicht kennt, muss es nicht.
Für wen lohnt sich der Opal – und für wen nicht?
Kaufen solltest du ihn, wenn du regelmäßig in Ferienwohnungen, Hotels oder bei Verwandten bist, mehrere Geräte dabei hast und zu Hause bereits einen WireGuard-fähigen Router wie den Speedport Smart 4 oder eine FRITZ!Box stehen hast. Für Homelab-Betreiber, die unterwegs auf NAS und Smart Home zugreifen wollen, ist der Opal der günstigste vernünftige Einstieg. Gerade wenn du dich fragst, ob ein eigenes NAS statt Cloud unterwegs unpraktisch ist: Mit dem Opal ist es das nicht.
Lass ihn liegen, wenn du viel Durchsatz im VPN brauchst, auf aktuellem Vanilla-OpenWrt bestehst oder eigentlich nur ein Gerät absichern willst. Für ein einzelnes Smartphone ist die WireGuard-App die schlankere Lösung. Und wer zu Hause einen Anschluss ohne öffentlich erreichbare Adresse hat, muss sich erst um dieses Problem kümmern – da hilft auch der beste Reiserouter nicht.
Vorteile und Nachteile auf einen Blick
Pro
- Sehr günstig (rund 40 Euro) für den Funktionsumfang
- WireGuard-Client in wenigen Minuten eingerichtet, Konfig vom Speedport direkt importierbar
- Ein eigenes WLAN für alle Geräte – überall identisch
- Kill-Switch, Multi-WAN, AdGuard Home, DNS over TLS
- Kompakt, leicht, Strom per USB-C
- Drei Gigabit-Ports, auch fürs Hotelzimmer mit LAN-Dose
Contra
- WireGuard-Durchsatz laut Hersteller maximal 65 Mbit/s
- Veraltete OpenWrt-Basis, kein Vanilla-OpenWrt
- Captive Portals mit aktivem VPN umständlich
- Nur Wi-Fi 5 und USB 2.0
- Kein integrierter Akku
Fazit: Kleiner Router, großer Komfortgewinn
Der GL.iNet Opal ist kein Performance-Monster und will auch keins sein. Er ist ein Werkzeug, das ein konkretes Problem löst: unterwegs ein eigenes, vertrauenswürdiges Netz zu haben, das per WireGuard sicher mit dem Heimnetz verbunden ist. Im Zusammenspiel mit dem Speedport Smart 4 funktioniert das ohne Zusatzhardware, ohne Portfreigaben und ohne Cloud-Dienst dazwischen. Die veraltete OpenWrt-Basis ist der größte Kritikpunkt – nicht für den Alltag, aber für die Zukunftssicherheit. Für 40 Euro bekommst du trotzdem einen Reisebegleiter, der seinen Platz im Koffer verdient.
Und wenn du ohnehin gerade die Urlaubstasche packst: Ein paar weitere Ideen findest du in meiner Liste mit Gadgets für den perfekten Strandurlaub.